
خبراء في Caisec”24 يؤكدون : نظام GRC يرسم خارطة الطريق لتحقيق الاستخدام الآمن للتحول الرقمي
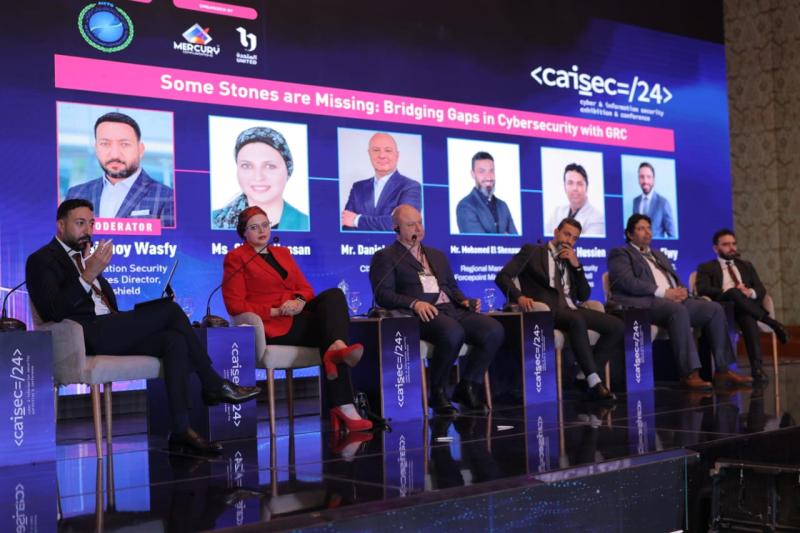
ناقشت جلسة "سد الفجوات في الأمن السيبراني باستخدام مباديء الحوكمة وإدارة المخاطر والامتثال GRC " ضمن فعاليات مؤتمر أمن المعلومات والامن السيبراني Caisec” 24 والذي تنظمه شركة ميركوري كومينيكشنز وشركة المتحدة للخدمات الاعلامية مفهوم GRC والذي يضع الإطار العام لحوكمة المنظومة الرقمية في المؤسسات المختلفة.
وأدار الجلسة المهندس بيشوي وصفي، مدير الحوكمة والمخاطر والالتزام بشركة Cyshield وطرح عدة موضوعات للنقاش أجاب عنها المشاركون من خبراء الشركات العالمية المشاركة في فعاليات الجلسة.
أشارت المهندسة شاتسي حسن الرئيس التنفيذي للأمن المؤسسي بالبنك التجاري الدولي CIB إلى أن نظام GRC يضع الإطار لعمل الحوكمة وإدارة المخاطر في المؤسسات المالية بما وصفته بخارطة الطريق لتحقيق الاستخدام الآمن للتحول الرقمي.
وقالت إن 90٪ من عمليات الأمن هي أعمال إدارية وأفكار و10٪ للحلول التقنية.
وأشارت إلى ثلاثة عناصر في تنفيذ العمليات التأمينة وهي العنصر البشري والعملية نفسها والتكنولوجيا، ويعد العنصر البشري هو أهم عنصر من عناصر التأمين فقد يتم استخدام أحدث التكنولوجيات والعملية كلها تكون محكمة ولكن بسبب خطأ بشري بسيط تحدث مشكلة كبيرة وبالتالي تأتي عملية التوعية على كل المستويات سواء بالنسبة للعاملين في المؤسسات المالية أو بالنسبة للعملاء من المستخدمين مع ضرورة التدريب المستمر للعاملين، كما أن التوعية لابد أن تكون أيضا على مستوى الإدارات العليا في المؤسسات المختلفة حول مخاطر الأمن السيبراني وخاصة في المؤسسات المالية.
وقال دانييل مانشيني رئيس قسم تكنولوجيا المعلومات بشركة فورتينت لقد شهدنا خلال الفترة الراهنة تحول من البحث عن الأمن فقط إلى البحث عن الأمن السيبراني وحاليا نعيش فترة انتقالية في هذا الصدد لمعرفة المصادر الخاصة بهذه المخاطر.
وبالتالي فإن وضع القواعد وتحديد المخاطر هي عملية مستمرة خاصة مع الابتكارات الراهنة في كل الصناعات وعلى سبيل المثال مجال السيارات فإن الأمن السيبراني يؤثر على التحكم في فرامل السيارات وبالتالي فإن التقييم المستمر للحلول التقنية يساعدنا على تحديد حجم المخاطر المتوقعة في ما يتعلق بالأمن السيبراني مؤكدا أن الفنيين والعنصر البشري هم أهم عنصر في هذه المنظومة.
وأشار عمرو حسين مستشار أول للأمن السيبراني، بشركة Dell Technologies إلى أن العملية الأمنية والعنصر البشري هما عنصريين من عناصر الأمن السيبراني بجانب عنصر الحلول التكنولوجية، ومن الضروري أن يكون كل عنصر على درجة مناسبة من الفهم لادوارها المختلفة لضمان سير العملية التأمينية بالشكل المناسب، ودورنا في هذا الصدد هو إتاحة التكنولوجيا باسهل طريقة ولكن لابد أن تكون طرق آمنة.
وأوضح أن مفهوم GRC يعمل على توافق الرؤى حول إدارة المخاطر السيبرانية والتصدي لها.
ومن جانبه ، قال محمد الشناوي المدير الإقليمي لشركة فورس بوينت الشرق الأوسط إن عمليات التأمين تختلف من قطاع إلى قطاع آخر وهناك قطاعات تحتاج إلى أعلى مستويات الأمن وهناك قطاعات أخرى تتطلب مستويات أقل وعلى مقدمي خدمات الأمن السيبراني تقديم حلول تقنية تتناسب مع متطلبات كل قطاع من القطاعات.
وتابع إن مخاطر الأمن السيبراني هي عملية متغيرة بشكل مستمر نظرا لتغيير بعض التكنولوجيا وبعض الأشخاص المسؤولين وبالتالي يعد استخدام الذكاء الاصطناعي بالشكل المناسب هو الحل المناسب في تطوير عمليات إدارة المخاطر.
ويلتقط طرف الحديث، عمر علوي رئيس وحدة حوكمة ومخاطر أمن المعلومات بشركة efinance ويقول إن هذا التكامل الذي يتم من خلال GRC يوفر تحديد ملف المخاطر وبالتالي تحسين عملية القرار المناسب وتنفيذه في الوقت المناسب.
.jpg)